飞网
飞网把安全访问放在连接动作之前,面对分散在不同地点的手机、电脑和业务设备,它不只是提供一条网络通道,而是先确认用户与设备身份,再决定可以进入哪些资源。应用围绕零信任网络访问展开,帮助个人或组织把现有网络延伸为更清晰、更受控的虚拟安全网络,适合远程办公、跨地域协作以及需要保护内部服务的使用场景。
应用介绍
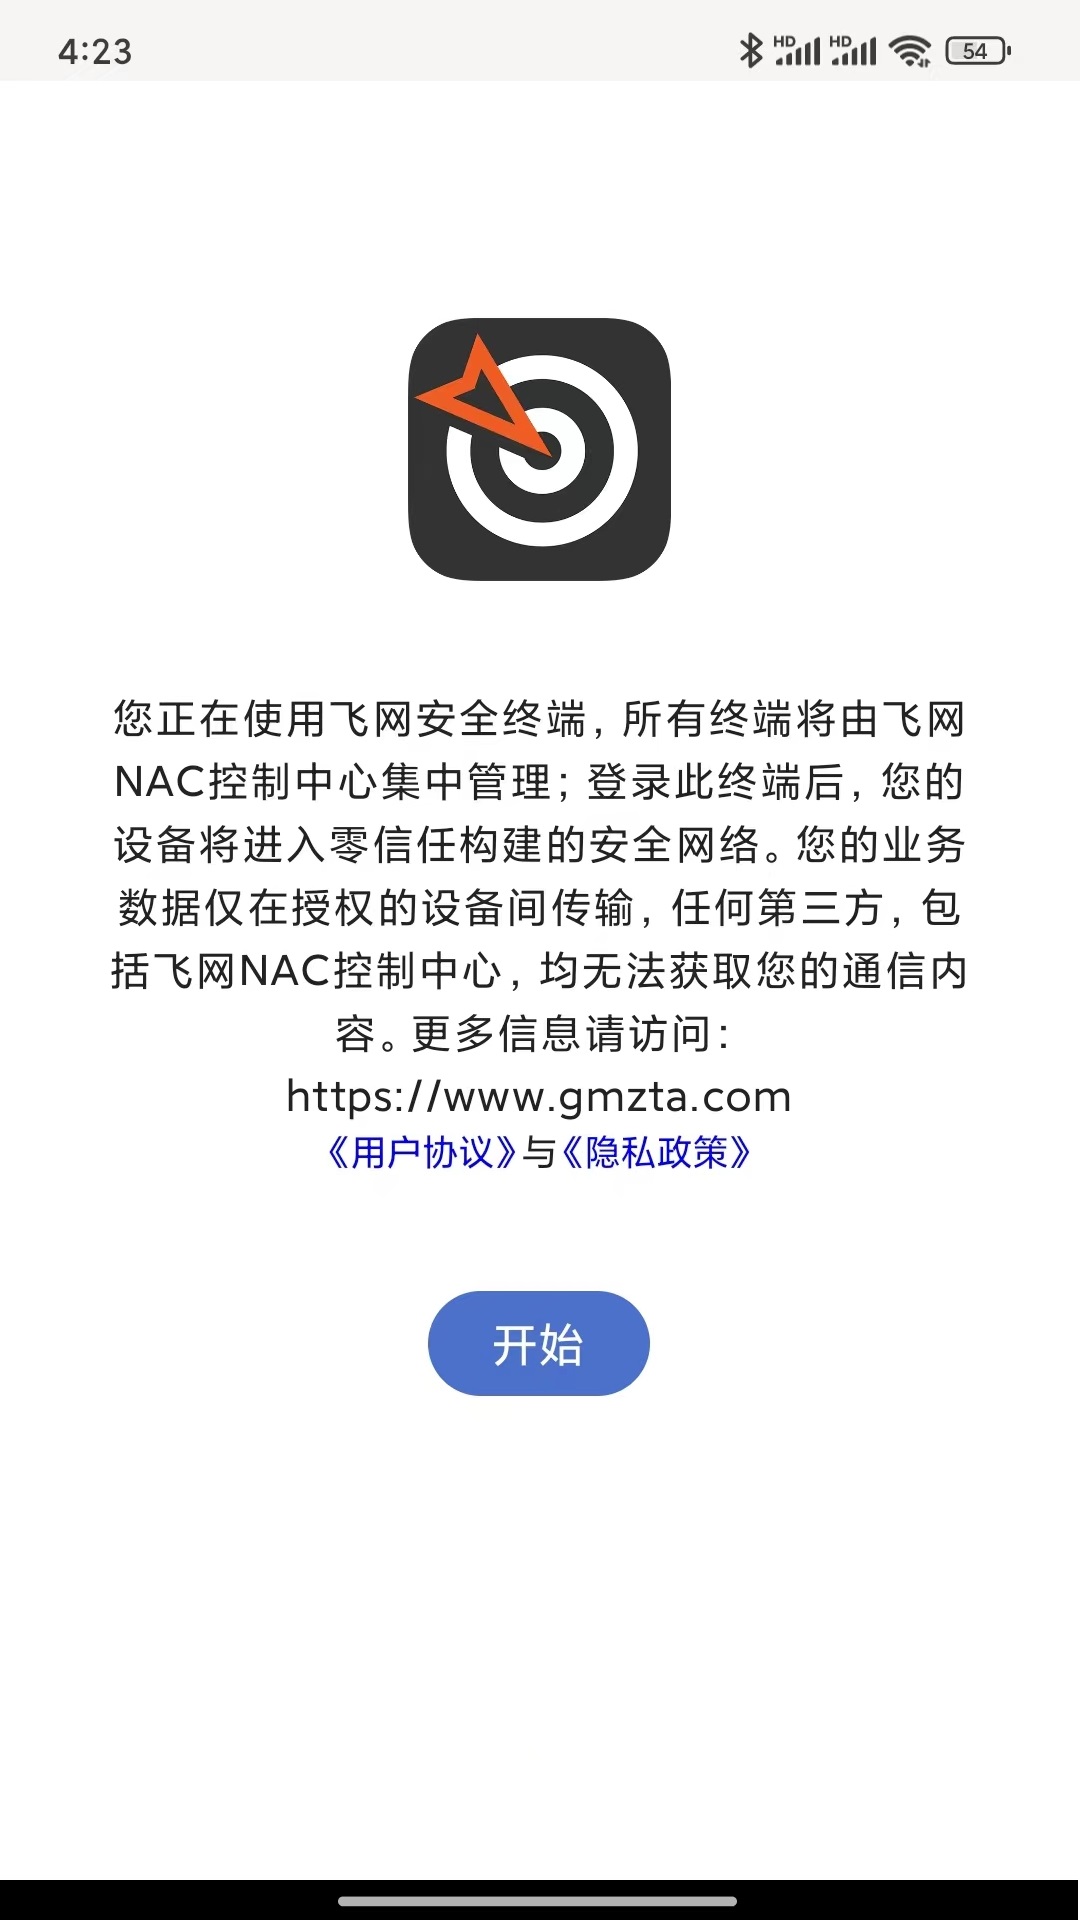
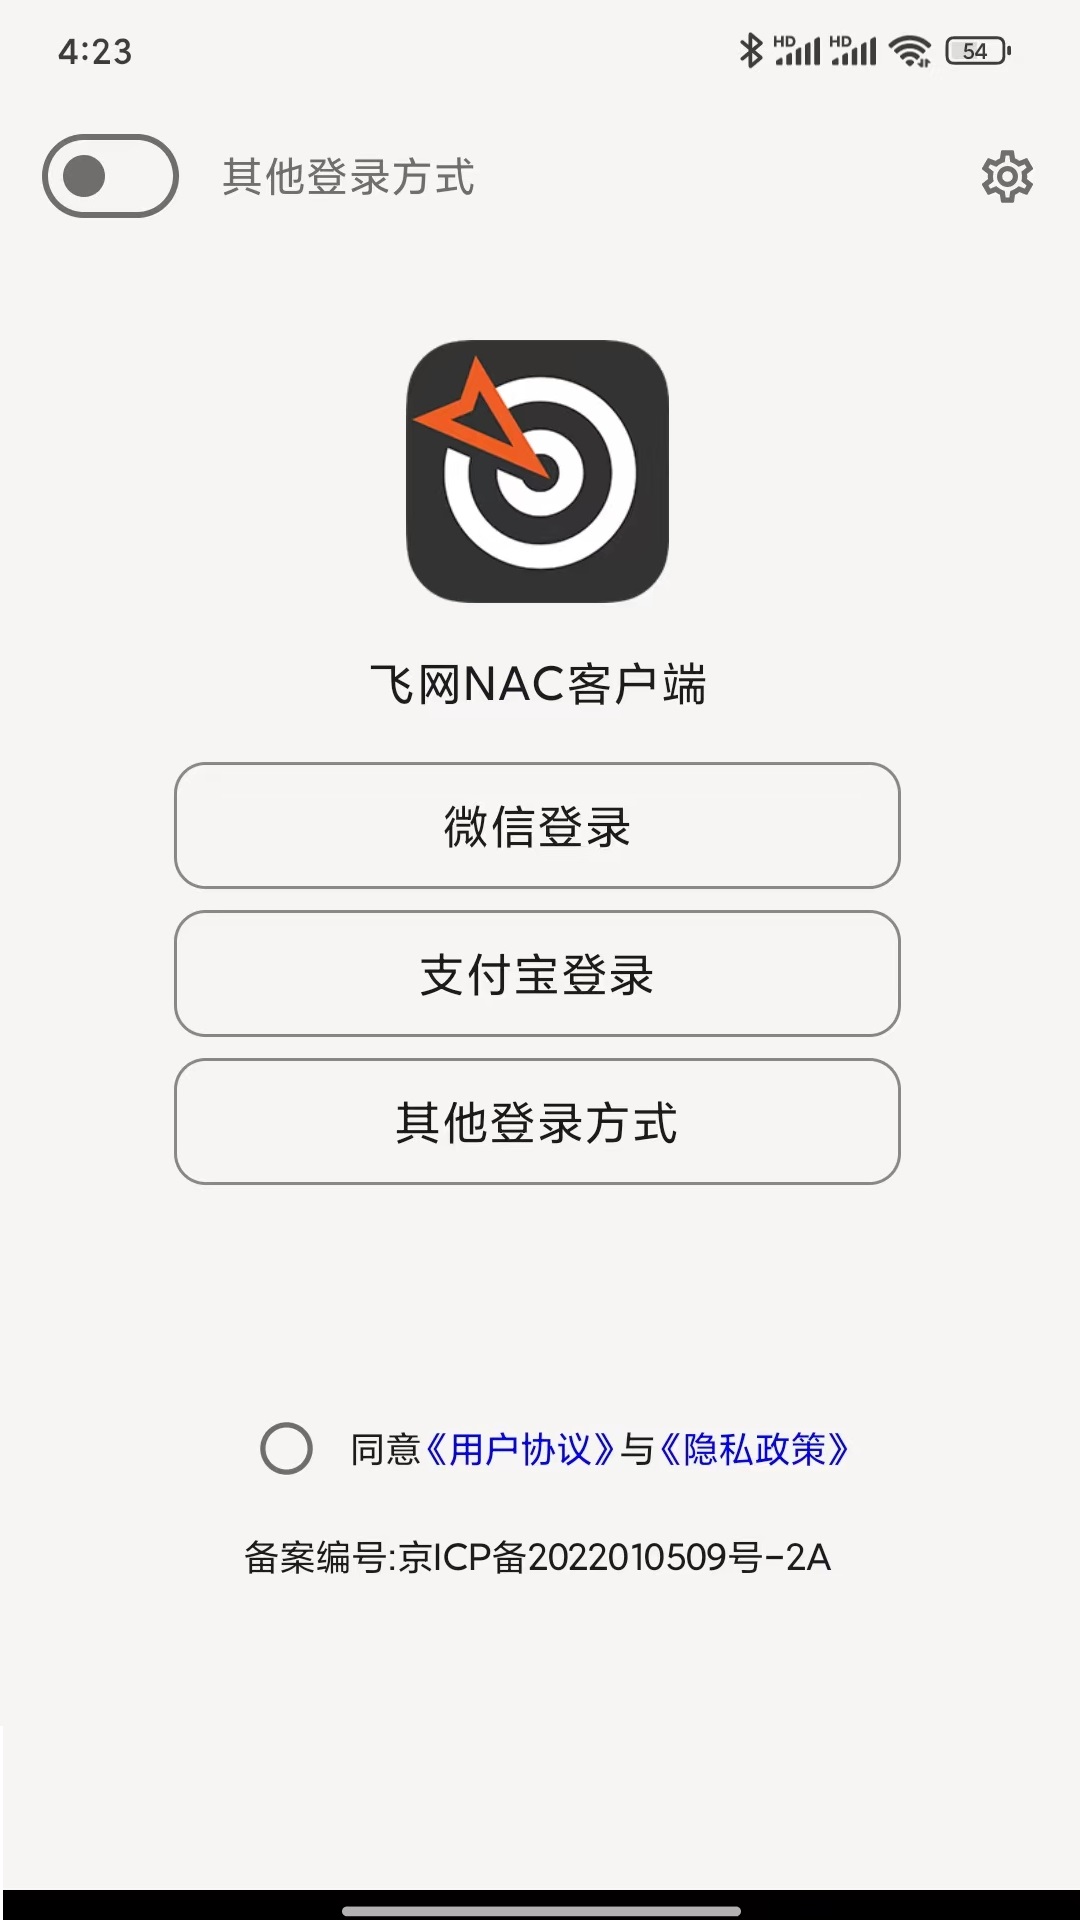
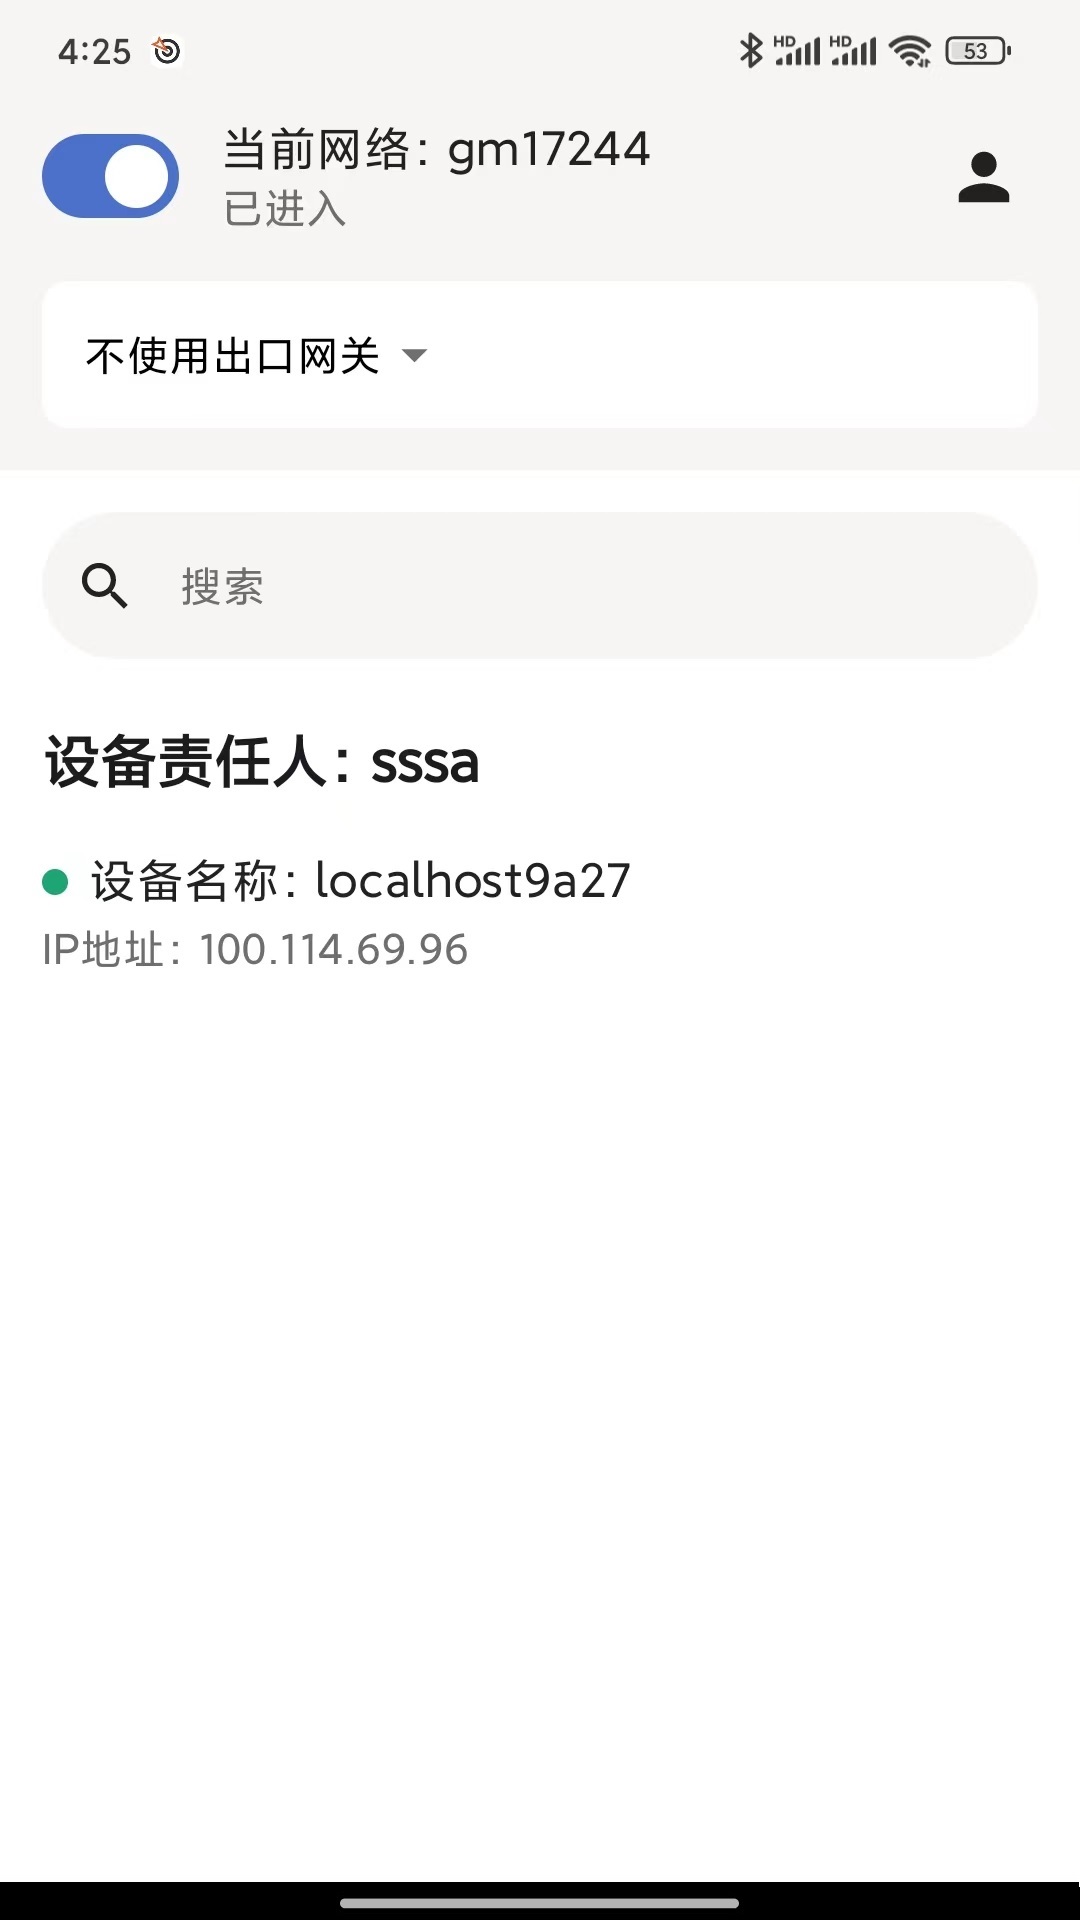
用户先完成身份登录,再将设备加入对应的飞网网络;管理员则可以在控制面板的设备清单中查看入网设备,并根据管理要求批准或限制设备接入。完成授权后,处于不同网络位置的设备能够通过飞网建立连接,访问被允许的内部资源。对于个人用户,它可以用于连接自己的多台设备;在组织环境中,则能配合用户、设备和网络策略,形成更明确的访问边界。
应用特色
飞网的特点在于把网络加密、服务隐身和访问控制结合在同一套网络体系中。通信过程采用点到点加密,尽量减少数据在传输环节中的暴露;未获授权的访问不会直接得到服务响应,有助于降低固定端口暴露带来的风险。系统支持远程组网,分散在家庭、办公室、分支机构或其他地点的设备,可以被纳入同一个受控网络中,而不必改变原有网络的基本使用方式。
应用亮点
身份优先是飞网较有辨识度的设计。用户和设备在完成认证前不能直接进行网络通信,进入网络后也不是默认拥有全部访问权限,而是根据具体授权关系使用相应资源。管理端可以按照用户、群组或设备组设置访问策略,也可以建立彼此隔离的网络空间,例如将办公网络与业务网络分开管理。对于设备较多、人员分工较细的环境,这种方式更便于控制访问范围和梳理网络关系。
应用优势
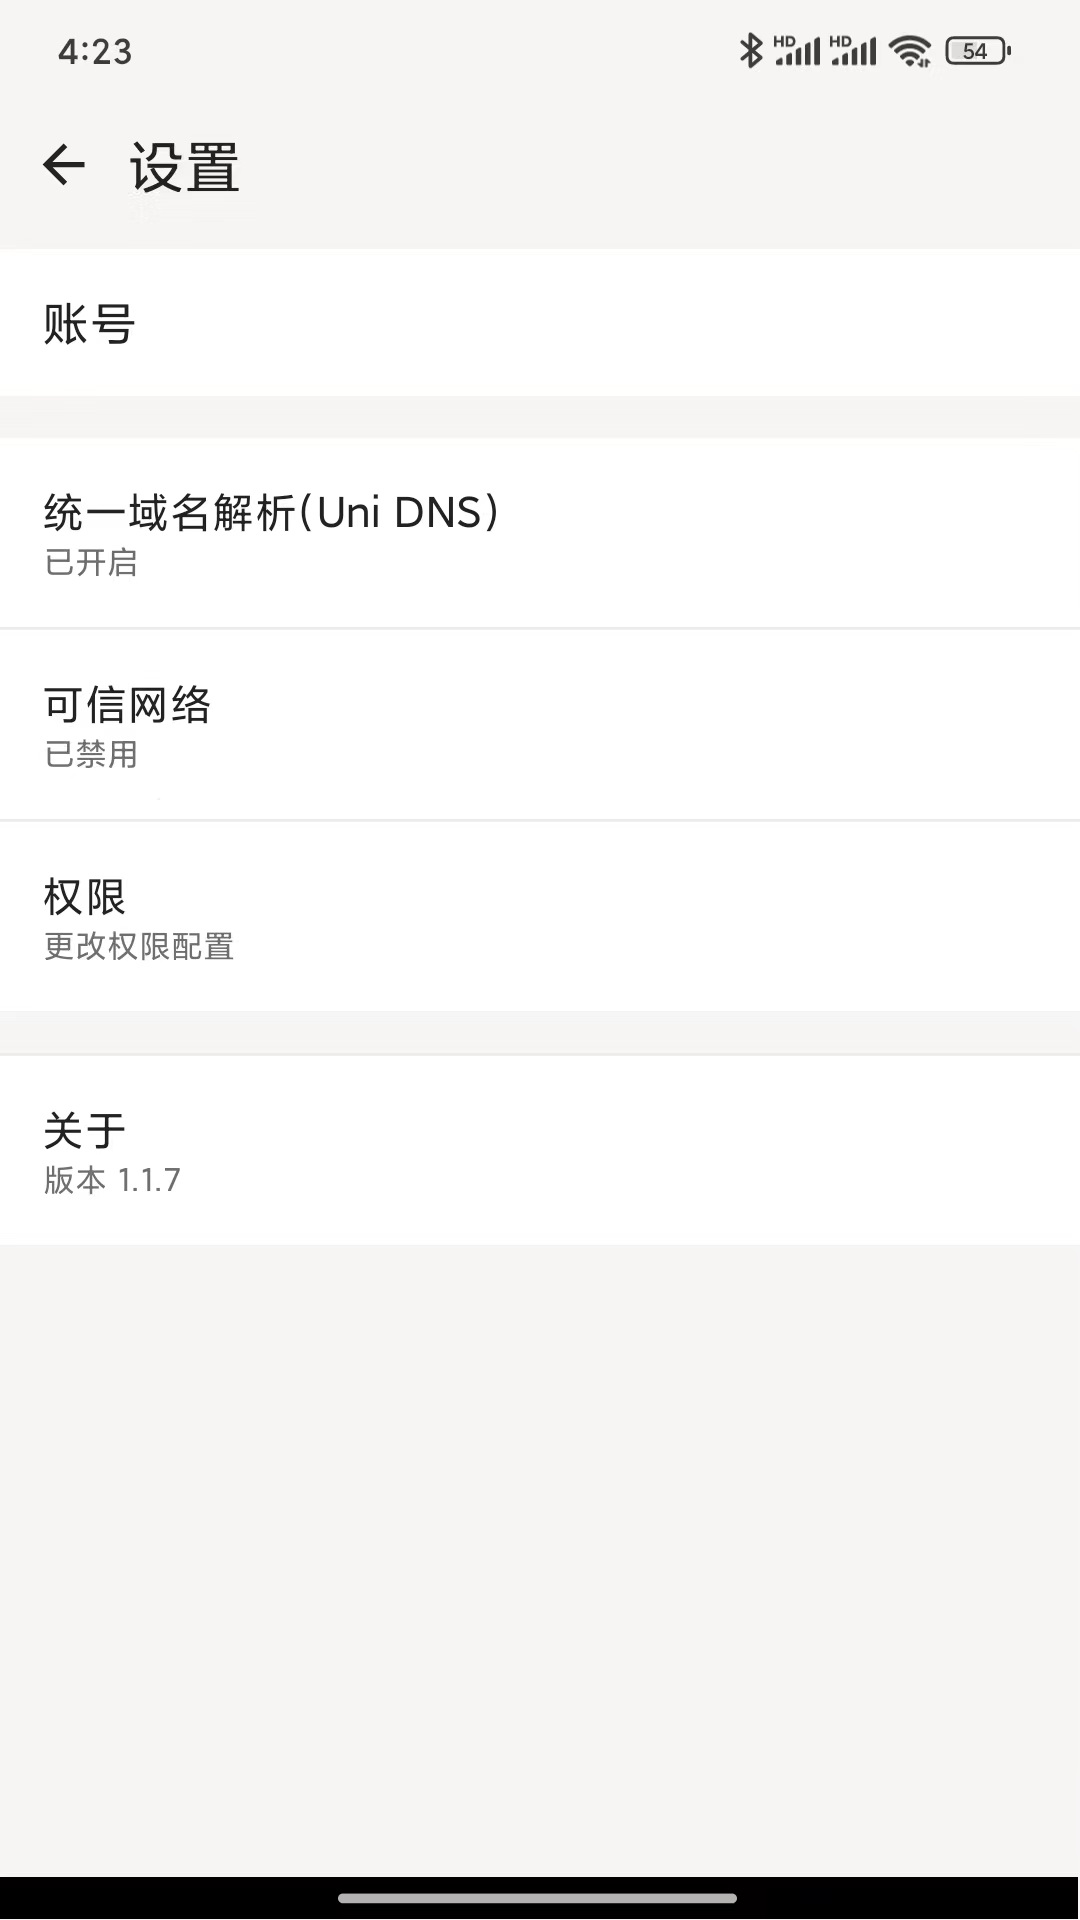
与只关注连接速度或单点远程访问的工具相比,飞网更注重网络内部的秩序和权限边界。它支持统一域名解析、设备清单、服务清单以及网络日志等能力,方便管理人员了解有哪些设备接入、哪些服务正在运行,以及设备之间存在怎样的访问关系。对于远程员工、分支机构、开发测试团队和需要管理内部系统的组织来说,集中配置、按需授权的方式能够减少重复设置,也方便后续调整访问规则。
小编点评
飞网适合对网络访问控制有明确需求的用户,尤其适用于需要远程连接内部资源、管理跨地点设备,或希望降低服务暴露范围的场景。它的核心价值并不在于提供复杂的娱乐功能,而是把身份认证、设备管理、加密通信和资源授权整合起来,让网络连接从能不能连上进一步变成谁可以在什么条件下访问什么。对于个人设备互联和组织级安全管理,它都提供了较清晰的使用思路。
应用截图
应用信息





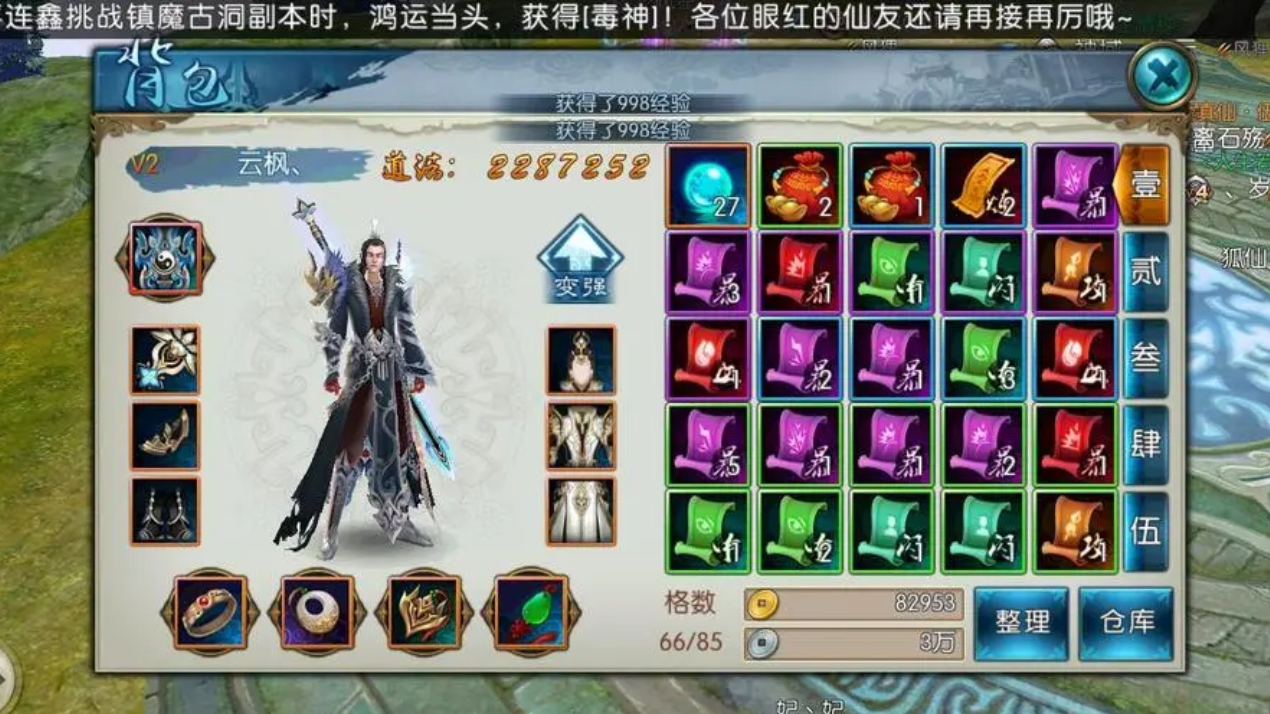
诛仙手游“十七载贺词”任务中的“十七”并不是一个单独NPC,而是需要分别收集“十”和“七”两个贺词。“十”在河阳城的飞天仙子林碧璇处,坐标约为(182,104);“七”在河阳城的周一仙处,坐标约为(1
时间:09-28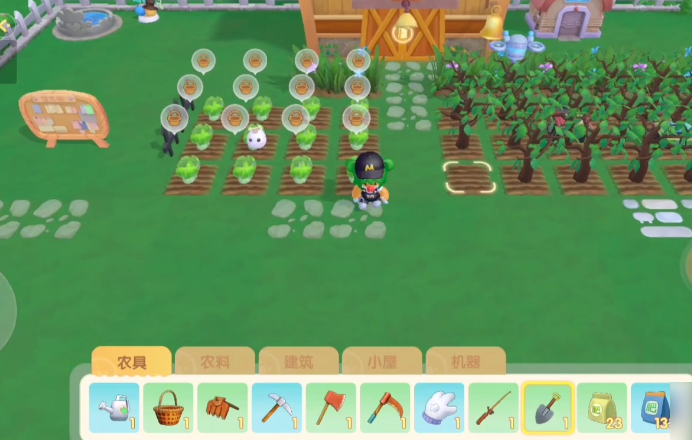
摩尔庄园达到10级之后,核心玩法是解锁畜牧养殖、餐厅深度经营,以农场订单、三大职业日常为主要经验来源,同步推进采集钓鱼、支线委托,合理分配摩尔豆与体力,稳步拉高等级积累资源,避免盲目装饰家园浪费前期资
时间:10-28
88级红将不是直接抽到红色品质,而是先通过酒馆精英招募获得蓝色传说武将,再依次突破到橙色和红色。领主达到88级后,先进入酒馆领取普通招募奖励,利用普通招募把精英招募进度推进到100%;精英招募开启后只
时间:09-13


一开头就会发现对比原版绝对是显而易见的画面提升,原版画面会看
吸血鬼爬行者的规则非常简单,根本不需要思考,上手门槛极其之低
它可以通过幽默诙谐的文本时不时整点乐子,美术设计也依然复刻了
相比前几个dlc那种两三个小时就收工的尴尬体验,这次可以说是
游戏的视觉冲击力几乎是对于年代感的极致还原,能在屏幕上清晰看




- 新游动态 《房产达人2》通过刷墙打扫垃圾装修出梦中情屋 08-05
- 新游动态 《严阵以待》画面精美道具多样玩法硬核 08-05
- 新游动态 《失落的星球2》集结势力消灭外星球的巨大异形 08-05
- 新游动态 《猎人荒野的召唤》目前最好的狩猎游戏 08-05
- 新游动态 《燕云十六声》并不是纯ACT而是主打武侠开放世界 08-05
- 新游动态 《归途列车》无论是看内容量还是玩法都很值得入手 08-05